
在 GuardDo Pixel 问世的两年间,它接受了多次独立测试,包括专业实验室和客户的私人实验室进行的测试,其中也有外人无法进入的封闭设施。
但这些研究结果一直未公开。有些报告属于客户,有些只提供给相关方。出于可以理解的原因,我们无法公开这些文件或研究细节。
与此同时,GuardDo 社区和客户不断提出同一个要求:“请提供一份结果可核查、可公开的独立审计。”
因此,我们联系了欧洲公司 MicroTech BG,对 GuardDo Pixel 开展独立信息安全审计,核心目标是首次获得可以公开的结果。
评估已经完成。
今天,我们首次公开针对 GuardDo Pixel 在匿名性、数据保护及其操作系统 GuardDoOS 功能方面主要声明的独立审计。
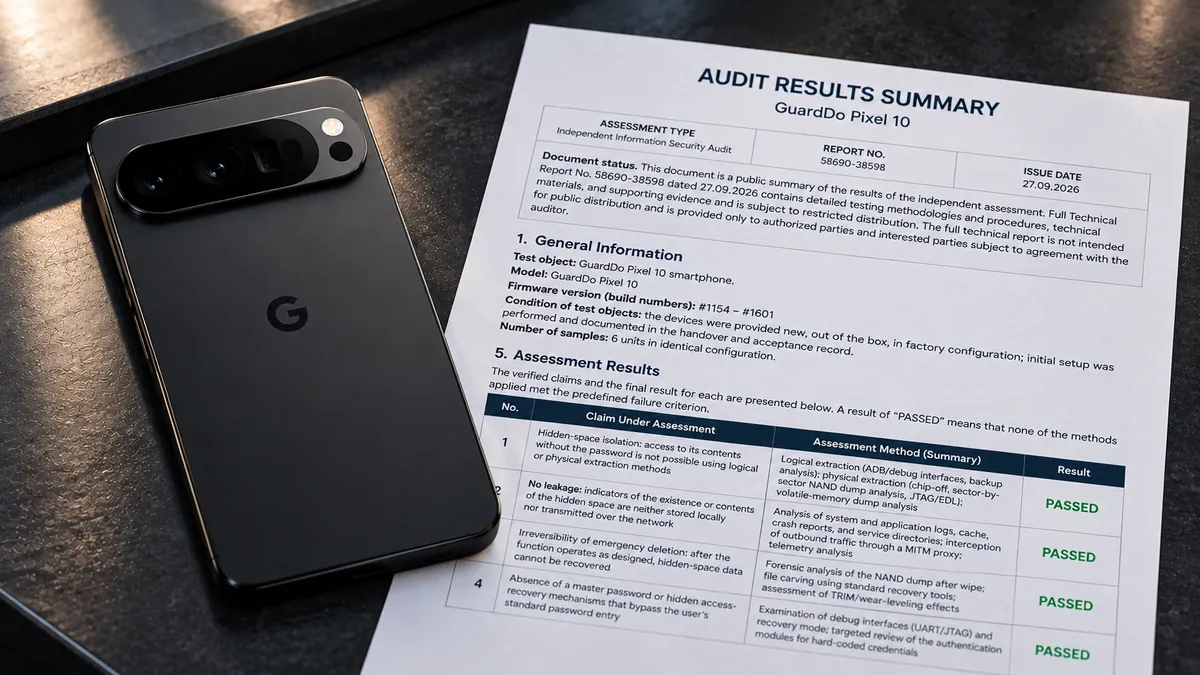
独立审计于 2026 年五月 10 日至九月 20 日进行。MicroTech BG 于 2026 年九月 27 日出具最终报告,报告编号为 58690-38598。评估涵盖六台配置相同、固件版本为 #1580–#1601 的全新 GuardDo Pixel 10 设备。
测试了哪些内容
我们故意不要求审计员对电话进行抽象的“安全检查”。 这一措辞说得很少:一个单一的测试不能证明一个装置绝对安全,可以抵御现在和将来的每一次攻击。
MicroTech 测试的是 GuardDo 针对 GuardDoOS 机制提出的四项具体声明:
- 没有密码, 隐藏的空间能否访问 ?
- 可以探测到隐藏空间的存在或其内容的痕迹吗?
- 紧急删除功能启动后, 数据能否被恢复 ?
- 是否有主密码,隐藏的恢复机制,或者没有用户密码的其他无证方式来访问数据?
这四项声明构成了独立评估的内容。
攻击者远非普通用户
审计考虑的情景是:设备落入具备强大技术能力的专业人员手中。
根据约定的威胁模型,攻击者可能实际接触到已关机的智能手机,或已开机但仍锁定的设备。攻击者不知道隐藏空间的密码。
模型还涵盖 Cellebrite、MSAB 和 GrayKey 等专业数字取证套件;JTAG/EDL、芯片拆取(chip-off)设备及编程器;以及拦截智能手机出站网络流量的能力。另一个情景则检查隐藏功能是否可能允许 GuardDo 开发者访问设备内容。
换言之,问题并非普通人能否打开隐藏空间。测试考察的是,在实际接触设备并使用专业数字取证工具的情况下,能否提取或检测到受保护的数据。
评估是如何进行的
MicroTech 采用了公认的 OWASP MASTG 和 NIST SP 800-101 方法体系中的部分方法。
每一步操作均记录了日期、所用工具及版本和结果,并保持证据保管链的完整性。
在测试开始前,在每个设备的隐藏空间中放置了一个带有独特识别标记的商定测试数据集. 这意味着不能主观地解释结果:如果试验数据中的任何数据是通过规定的方法获得或回收的,这些数据本会记录在结果中。
这就是为什么审计的结果对我们如此重要。
4 项测试,4 项通过
GuardDo Pixel 的四项受评估声明均获得“通过”(PASSED)结果。
1. 未能提取隐藏空间内容
MicroTech 试图使用逻辑和物理方法获取隐藏空间内容。
评估涵盖 ADB 和调试接口、备份、芯片拆取(chip-off)、NAND 内存转储的逐扇区分析、JTAG/EDL,以及 RAM 内存转储分析。
结果:通过。未能获取隐藏空间内容。
2. 未检测到隐藏空间的痕迹
受保护的空间不仅应当无法访问;根据所声明的机制,它也不应通过手机普通环境或网络流量中的痕迹暴露自身。
因此,专家分析了系统和应用日志、缓存、崩溃报告、服务目录及遥测数据,并通过 MITM 代理拦截出站网络流量。
结果:通过。在已开展的测试中,未发现隐藏空间存在或其内容的迹象。
3. 未能恢复已删除的数据
下一项测试涉及 GuardDoOS 最关键的功能之一:紧急删除。
正常触发紧急删除功能后,专家获取了 NAND 内存转储,并尝试通过数字取证分析和标准文件雕刻(file carving)工具恢复数据。他们还评估了 TRIM 和磨损均衡的影响。
结果:通过。触发紧急删除功能后,未能恢复隐藏空间中的数据。
4. 未发现主密码或隐藏的访问恢复方式
这一点对我们至关重要。如果某处还存在第二把钥匙,例如主密码、隐藏恢复方式、硬编码凭据或其他可绕过所有者密码的机制,安全就失去了意义。
MicroTech 检查了 UART/JTAG 和恢复模式,并专门检查身份验证模块中是否存在硬编码凭据。
结果:通过。在评估范围内,未发现绕过正常密码输入流程的访问方式。
这意味着什么
MicroTech 的最终结论有明确限定:在约定的威胁模型、任务清单、工具和时间范围内,独立审计人员未能突破受评估的 GuardDo Pixel 保护机制。
评估发现:
- 未能通过逻辑或物理方法提取隐藏空间内容;
- 在普通用户配置文件或网络流量中未发现隐藏空间的迹象;
- 未能恢复紧急删除后的数据;
- 没有找到绕过正常认证的主密码或隐藏的恢复机制 。
对 GuardDo 来说,这不只是又一次内部测试,而是首次能够公开展示的 GuardDo Pixel 独立测试结果。
不以“绝对无法攻破”为营销声明
我们认为,还有一点必须公开说明。
GuardDo 和 MicroTech 均未声称存在“绝对无法攻破”的设备。报告也未得出这样的结论。
MicroTech 特别强调,结果适用于特定固件版本、设备配置、约定的威胁模型、所用工具和工作范围。固件或硬件平台发生变化,或威胁模型扩大时,需要重新评估。
社会工程与网络钓鱼、供应链攻击、通过蜂窝网络基础设施发起的攻击、针对 GuardDo 定制部分以外的底层 Android/Pixel 平台零日漏洞的搜索,以及整个固件的完整代码审查,均不在本次审计范围内。
我们认为,安全声明应这样呈现:不是一句“相信我们”,而是明确的威胁模型、具体的测试方法和具体的结果。
两年来我们一直在介绍这项技术。现在有了公开验证
自兹 GuardDo Pixel 成为了产品,我们围绕一个简单的想法构建了它:用户应该控制自己的数据.
不是 GuardDo,不是智能手机制造商,也不是第三方,而是用户自己。
直到今天,关于 GuardDoOS 在实际数字取证检查中表现的大量证据,仍保存在封闭实验室以及为客户开展的非公开研究中。
现在,其中一项结果首次公开。
六台设备。近四个半月的测试。物理和逻辑提取。NAND。JTAG/EDL。芯片拆取(chip-off)。RAM 分析。网络流量拦截。日志、遥测、恢复及身份验证机制检查。
四项声明接受评估,四项结果均为:通过。
这并不意味着工作已经结束。相反,GuardDoOS 在持续发展,独立评估它的方法也应不断改进。
但现在,对于“是否有人进行过独立检查”这一问题,我们有了公开的回答:是的。
对于“审计是否获取了隐藏数据、检测到隐藏空间、恢复了紧急删除后的数据,或找到了主密码?”这一问题,MicroTech 报告记录的答案是:没有。
审计于 2026 年五月 10 日至九月 20 日进行。MicroTech BG 于 2026 年九月 27 日出具报告,报告编号为 58690-38598。
GuardDo Pixel。保护你的秘密。
安全审计公司网站:MicroTech BG
文件语文:英文