
Durante i suoi due anni di esistenza, GuardDo Pixel è stato sottoposto a numerosi test indipendenti in laboratori specializzati e in laboratori privati dei nostri clienti, comprese strutture chiuse non accessibili a persone esterne.
Questi risultati, tuttavia, sono rimasti riservati. In alcuni casi i rapporti appartenevano ai clienti; in altri venivano forniti solo alle persone interessate. Per ragioni comprensibili, non potevamo pubblicare né i documenti né i dettagli di tali studi.
Allo stesso tempo, la comunità e i clienti di GuardDo continuavano a farci la stessa richiesta: «Mostrateci un audit indipendente i cui risultati possano essere verificati e pubblicati».
Ci siamo quindi rivolti all’azienda europea MicroTech BG per condurre un audit indipendente sulla sicurezza delle informazioni di GuardDo Pixel, con un obiettivo essenziale: ottenere un risultato che potesse essere reso pubblico per la prima volta.
La valutazione è completa.
Oggi presentiamo pubblicamente, per la prima volta, un audit indipendente delle principali affermazioni su GuardDo Pixel relative all’anonimato, alla protezione dei dati e alle funzionalità di GuardDoOS, il sistema operativo utilizzato da GuardDo Pixel.
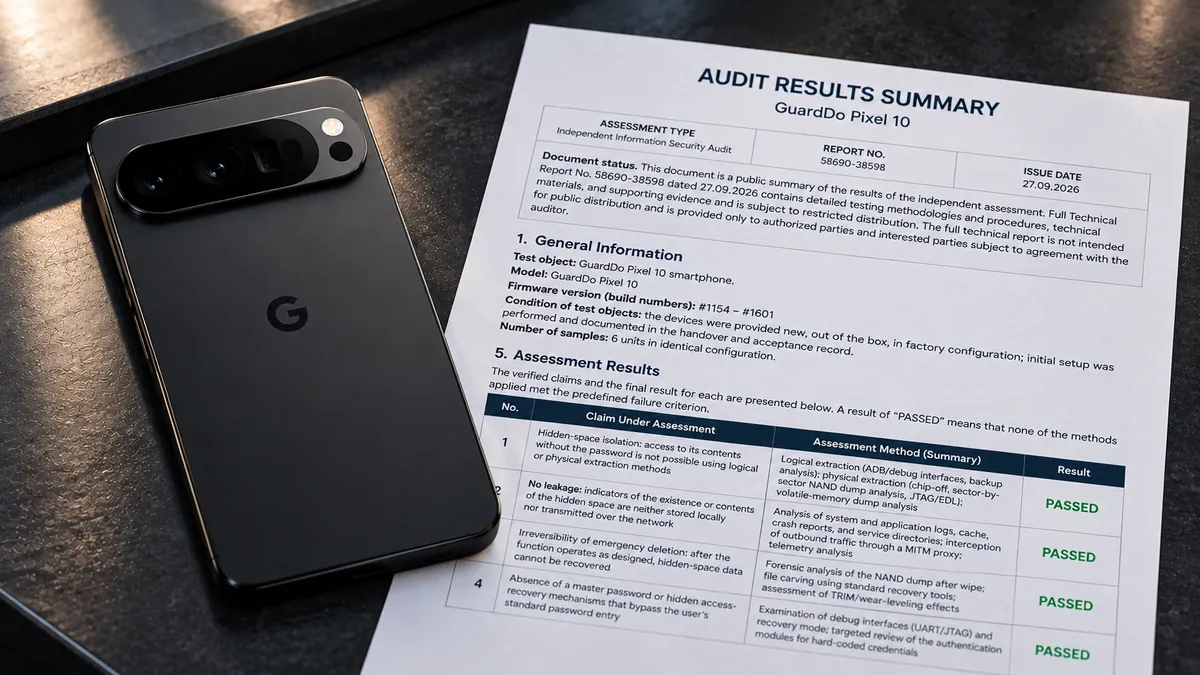
L’audit indipendente si è svolto dal 10 maggio al 20 settembre 2026. MicroTech BG ha emesso il rapporto finale il 27 settembre 2026, con il numero 58690-38598. La valutazione ha riguardato sei nuovi dispositivi GuardDo Pixel 10 con configurazioni identiche e versioni del firmware #1580–#1601.
Cosa è stato testato
Non abbiamo deliberatamente chiesto all’auditor di eseguire un astratto «controllo di sicurezza» del telefono. Una formulazione del genere dice ben poco: un singolo test non può dimostrare che un dispositivo sia assolutamente sicuro contro tutti gli attacchi esistenti e futuri.
MicroTech ha invece verificato quattro affermazioni specifiche di GuardDo sui meccanismi di GuardDoOS:
- È possibile accedere allo spazio nascosto senza la sua password?
- È possibile rilevare l’esistenza dello spazio nascosto o le tracce del suo contenuto?
- È possibile recuperare i dati dopo l’attivazione della funzione di cancellazione di emergenza?
- Esiste una password master, un meccanismo di recupero nascosto o un altro metodo non documentato per accedere ai dati senza la password dell’utente?
Queste quattro affermazioni sono state oggetto della valutazione indipendente.
L’avversario previsto era ben diverso da un utente comune
L’audit ha considerato uno scenario in cui il dispositivo finisce nelle mani di uno specialista con notevoli capacità tecniche.
Secondo il modello di minaccia concordato, l’avversario poteva avere accesso fisico a uno smartphone spento o a un dispositivo acceso ma bloccato. Non avrebbe conosciuto la password dello spazio nascosto.
Il modello includeva anche suite professionali di analisi forense come Cellebrite, MSAB e GrayKey; apparecchiature e programmatori JTAG/EDL e chip-off; e la capacità di intercettare il traffico di rete in uscita dallo smartphone. Uno scenario separato ha esaminato se funzionalità nascoste potessero consentire a uno sviluppatore di GuardDo di accedere ai contenuti del dispositivo.
In altre parole, la domanda non era se una persona comune potesse aprire lo spazio nascosto. Il test verificava se fosse possibile estrarre o rilevare i dati protetti disponendo dell’accesso fisico al dispositivo e di strumenti specializzati di analisi forense digitale.
Come è stata condotta la valutazione
MicroTech ha utilizzato elementi delle metodologie riconosciute OWASP MASTG e NIST SP 800-101.
Ogni operazione è stata documentata indicando la data, lo strumento utilizzato e la sua versione, nonché il risultato, nel rispetto della catena di custodia.
Prima dei test, nello spazio nascosto di ogni dispositivo è stato inserito un insieme di dati concordato, con marcatori identificativi unici. Il risultato non poteva quindi essere interpretato soggettivamente: se una parte dei dati di prova fosse stata ottenuta o recuperata con i metodi previsti, sarebbe stata registrata nei risultati.
Questo è il motivo per cui il risultato dell'audit conta tanto per noi.
4 su 4 — PASSED
GuardDo Pixel ha ottenuto il risultato «PASSED» per tutte e quattro le affermazioni esaminate.
1. Non è stato possibile estrarre lo spazio nascosto
MicroTech ha tentato di ottenere i contenuti dello spazio nascosto con metodi sia logici sia fisici.
La valutazione ha riguardato ADB e interfacce di debug, backup, chip-off, analisi settore per settore di un dump NAND, JTAG/EDL e analisi di un dump RAM.
Risultato: PASSED. Non è stato possibile ottenere il contenuto dello spazio nascosto.
2. Non sono state rilevate tracce dello spazio nascosto
Lo spazio protetto non deve soltanto essere inaccessibile: secondo il meccanismo descritto, non dovrebbe rivelarsi attraverso tracce nell’ambiente ordinario del telefono o nel traffico di rete.
Gli specialisti hanno quindi analizzato i log di sistema e delle applicazioni, la cache, i rapporti di arresto anomalo, le directory di servizio e la telemetria. Il traffico in uscita è stato intercettato tramite un proxy MITM.
Risultato: PASSED. Nei test condotti non sono stati trovati segni dell’esistenza o dei contenuti dello spazio nascosto.
3. Non è stato possibile recuperare i dati cancellati
Il test successivo ha riguardato una delle funzioni più critiche di GuardDoOS: la cancellazione di emergenza.
Dopo la normale attivazione della funzione di cancellazione di emergenza, gli specialisti hanno ottenuto un dump NAND e tentato di recuperare i dati con analisi forense e strumenti standard di file carving. Hanno inoltre valutato gli effetti di TRIM e del livellamento dell’usura.
Risultato: PASSED. Non è stato possibile recuperare i dati dello spazio nascosto dopo l’attivazione della funzione di cancellazione di emergenza.
4. Non sono stati trovati password master o metodi nascosti di recupero dell’accesso
Questo punto è fondamentale per noi. La sicurezza perde significato se da qualche parte esiste una seconda chiave: una password master, un meccanismo di recupero nascosto, credenziali incorporate nel codice o un altro meccanismo in grado di aggirare la password del proprietario.
MicroTech ha esaminato UART/JTAG e la modalità di recupero, verificando in particolare la presenza di credenziali incorporate nel codice del modulo di autenticazione.
Risultato: PASSED. Nell’ambito della valutazione non è stato individuato alcun metodo di accesso che aggiri il normale inserimento della password.
Che cosa significa
La conclusione finale di MicroTech è specifica: entro il modello di minaccia, l’elenco delle attività, gli strumenti e il tempo concordati, l’auditor indipendente non è riuscito a superare i meccanismi di protezione di GuardDo Pixel esaminati.
La valutazione ha rilevato che:
- il contenuto dello spazio nascosto non è stato estratto né con metodi logici né con metodi fisici;
- non sono state trovate tracce dello spazio nascosto nel profilo ordinario né nel traffico di rete;
- non è stato possibile recuperare i dati dopo la cancellazione di emergenza;
- non sono stati individuati password master o meccanismi di recupero nascosti per aggirare l’autenticazione normale.
Per GuardDo questo risultato è più di un altro test interno. È il primo risultato di una verifica indipendente di GuardDo Pixel che possiamo rendere pubblico.
Nessuna promessa pubblicitaria di «invulnerabilità assoluta»
C’è un altro punto che riteniamo importante chiarire apertamente.
Né GuardDo né MicroTech affermano che esista un dispositivo «assolutamente invulnerabile». Il rapporto non giunge a questa conclusione.
MicroTech sottolinea espressamente che il risultato si applica a una specifica versione del firmware, alla configurazione del dispositivo, al modello di minaccia concordato, agli strumenti utilizzati e all’ambito del lavoro. Una modifica del firmware, della piattaforma hardware o del modello di minaccia richiede una nuova valutazione.
Erano esclusi dall’ambito di questo audit l’ingegneria sociale e il phishing, gli attacchi alla catena di fornitura, gli attacchi attraverso l’infrastruttura cellulare, la ricerca di vulnerabilità zero-day nella piattaforma Android/Pixel sottostante al di fuori delle personalizzazioni di GuardDo e una revisione completa del codice dell’intero firmware.
A nostro avviso, le affermazioni sulla sicurezza vanno presentate così: non «fidatevi di noi», ma un modello di minaccia preciso, metodi di test precisi e un risultato preciso.
Per due anni abbiamo parlato della tecnologia. Ora disponiamo di una conferma pubblica
Da quando GuardDo Pixel è diventato un prodotto, lo abbiamo sviluppato attorno a un’idea semplice: gli utenti devono controllare i propri dati.
Non GuardDo. Non il produttore dello smartphone. Non una terza parte. L’utente.
Fino a oggi, gran parte delle prove sul comportamento di GuardDoOS durante una reale analisi forense è rimasta nei laboratori chiusi e negli studi privati dei nostri clienti.
Ora uno di questi risultati viene reso pubblico per la prima volta.
Sei dispositivi. Quasi quattro mesi e mezzo di test. Estrazione fisica e logica. NAND. JTAG/EDL. Chip-off. Analisi RAM. Intercettazione di rete-traffico. Esame di registri, telemetria, recupero e meccanismi di autenticazione.
Quattro affermazioni esaminate. Quattro risultati: PASSED.
Questo non significa che il lavoro sia concluso. Al contrario, GuardDoOS continua a evolversi e devono evolversi anche i metodi della sua verifica indipendente.
Ora, però, abbiamo una risposta pubblica alla domanda: «Qualcuno lo ha verificato in modo indipendente?» Sì.
E alla domanda «L’audit ha ottenuto dati nascosti, rilevato lo spazio nascosto, recuperato dati dopo la cancellazione di emergenza o trovato una password master?», la risposta registrata nel rapporto di MicroTech è: no.
L’audit si è svolto dal 10 maggio al 20 settembre 2026. MicroTech BG ha emesso il rapporto il 27 settembre 2026; il suo numero è 58690-38598.
GuardDo Pixel. Proteggi i tuoi segreti.
Sito web della società di audit:MicroTech BG
Linguaggio del documento: Inglese