
Pendant ses deux années d’existence, GuardDo Pixel a fait l’objet de nombreux tests indépendants dans des laboratoires spécialisés et dans les laboratoires privés de nos clients, y compris des installations fermées auxquelles les personnes extérieures ne peuvent pas accéder.
Ces résultats sont toutefois restés confidentiels. Dans certains cas, les rapports appartenaient aux clients ; dans d’autres, ils n’étaient communiqués qu’aux personnes intéressées. Pour des raisons compréhensibles, nous ne pouvions publier ni les documents ni les détails de ces études.
En parallèle, la communauté et les clients de GuardDo nous adressaient toujours la même demande : « Montrez-nous un audit indépendant dont les résultats peuvent être vérifiés et publiés. »
Nous avons donc fait appel à l’entreprise européenne MicroTech BG pour réaliser un audit indépendant de la sécurité de l’information de GuardDo Pixel, avec un objectif essentiel : obtenir un résultat pouvant être rendu public pour la première fois.
L'évaluation est terminée.
Aujourd’hui, nous présentons publiquement pour la première fois un audit indépendant des principales affirmations concernant l’anonymat, la protection des données et les fonctionnalités de GuardDoOS, le système d’exploitation de GuardDo Pixel.
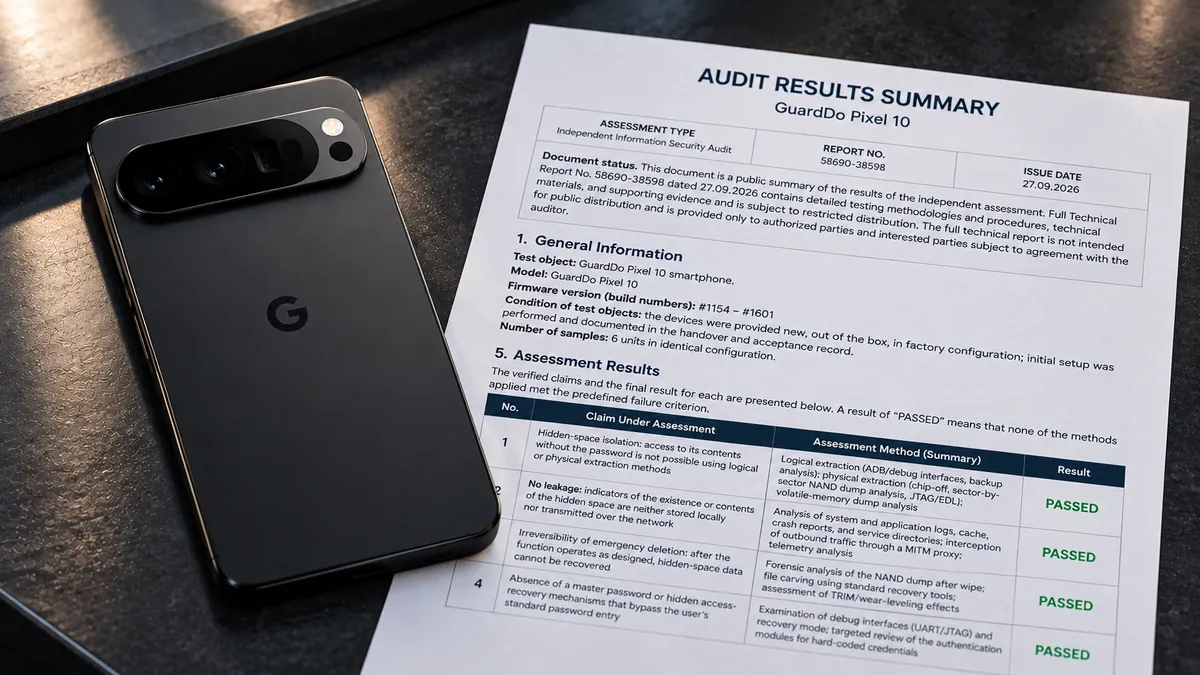
L’audit indépendant s’est déroulé du 10 mai au 20 septembre 2026. MicroTech BG a émis son rapport final le 27 septembre 2026 sous le numéro 58690-38598. L’évaluation portait sur six appareils GuardDo Pixel 10 neufs, avec des configurations identiques et des versions du firmware #1580–#1601.
Ce qui a été testé
Nous n’avons délibérément pas demandé à l’auditeur de procéder à une « vérification de sécurité » abstraite du téléphone. Une telle formulation ne dit presque rien : un seul test ne peut pas prouver qu’un appareil est absolument sécurisé contre toutes les attaques existantes et futures.
MicroTech a plutôt vérifié quatre affirmations précises de GuardDo concernant les mécanismes de GuardDoOS :
- Peut-on accéder à l'espace caché sans son mot de passe ?
- L'existence de l'espace caché, ou des traces de son contenu, peut-elle être détectée ?
- Peut-on récupérer les données après le déclenchement de la fonction de suppression d'urgence?
- Existe-t-il un mot de passe maître, un mécanisme caché de récupération ou un autre moyen non documenté d’accéder aux données sans le mot de passe de l’utilisateur ?
Ces quatre affirmations ont fait l’objet de l’évaluation indépendante.
Le profil de l’adversaire dépassait celui d’un utilisateur ordinaire
L’audit envisageait un scénario dans lequel l’appareil tombe entre les mains d’un spécialiste disposant de moyens techniques importants.
Selon le modèle de menace convenu, l’adversaire pouvait avoir un accès physique à un smartphone éteint ou à un appareil allumé mais verrouillé. Il ne connaissait pas le mot de passe de l’espace caché.
Le modèle incluait aussi des suites professionnelles d’analyse forensique comme Cellebrite, MSAB et GrayKey ; des équipements et programmateurs JTAG/EDL et chip-off ; ainsi que la capacité d’intercepter le trafic réseau sortant du smartphone. Un scénario distinct examinait si des fonctions cachées pouvaient permettre à un développeur de GuardDo d’accéder au contenu de l’appareil.
En d'autres termes, la question n'était pas de savoir si une personne ordinaire pouvait ouvrir l'espace caché. Le test visait à déterminer si des données protégées pouvaient être extraites ou détectées avec un accès physique à l'appareil et à des outils spécialisés de forensique numérique.
Comment l'évaluation a été effectuée
MicroTech a utilisé des éléments des méthodologies reconnues OWASP MASTG et NIST SP 800-101.
Chaque action a été documentée avec sa date, l’outil utilisé et sa version, ainsi que le résultat, dans le respect de la chaîne de conservation des preuves.
Avant les tests, un ensemble de données convenu, comportant des marqueurs d’identification uniques, a été placé dans l’espace caché de chaque appareil. Le résultat ne pouvait donc pas être interprété subjectivement : si une partie des données de test avait été obtenue ou récupérée par les méthodes prévues, cela aurait été consigné dans les résultats.
C'est pourquoi le résultat de la vérification nous importe tant.
4 sur 4 — PASSED
GuardDo Pixel a obtenu le résultat « PASSED » pour les quatre affirmations examinées.
1. L’espace caché n’a pas pu être extrait
MicroTech a tenté d’obtenir le contenu de l’espace caché par des méthodes logiques et physiques.
L’évaluation portait sur ADB et les interfaces de débogage, les sauvegardes, le chip-off, l’analyse secteur par secteur d’un dump NAND, JTAG/EDL et l’analyse d’un dump RAM.
Résultat : PASSED. Le contenu de l’espace caché n’a pas pu être obtenu.
2. Aucune trace de l’espace caché n’a pu être détectée
L'espace protégé ne doit pas seulement être inaccessible; en vertu du mécanisme revendiqué, il ne doit pas se révéler par des traces dans l'environnement ordinaire du téléphone ou le trafic réseau.
Les spécialistes ont donc analysé les journaux du système et des applications, le cache, les rapports de plantage, les répertoires de service et la télémétrie. Le trafic sortant a été intercepté au moyen d’un proxy MITM.
Résultat : PASSED. Aucun signe de l’existence ou du contenu de l’espace caché n’a été trouvé lors des tests effectués.
3. Les données supprimées n’ont pas pu être récupérées
Le test suivant portait sur l’une des fonctions les plus critiques de GuardDoOS : l’effacement d’urgence.
Après le déclenchement normal de la fonction d’effacement d’urgence, les spécialistes ont obtenu un dump NAND et tenté de récupérer les données par analyse forensique et avec des outils standard de récupération par signatures de fichiers (file carving). Ils ont aussi évalué les effets de TRIM et de la répartition de l’usure.
Résultat : PASSED. Les données de l’espace caché n’ont pas pu être récupérées après le déclenchement de la fonction d’effacement d’urgence.
4. Aucun mot de passe maître ni méthode cachée de récupération de l’accès n’a été trouvé
Ce point est fondamental pour nous. La sécurité perd son sens s’il existe quelque part une seconde clé : un mot de passe maître, un mécanisme de récupération caché, des identifiants codés en dur ou un autre mécanisme pouvant contourner le mot de passe du propriétaire.
MicroTech a examiné UART/JTAG et le mode de récupération, et a spécifiquement recherché des identifiants codés en dur dans le module d’authentification.
Résultat : PASSED. Aucune méthode d’accès contournant la saisie normale du mot de passe n’a été identifiée dans le périmètre de l’évaluation.
Ce que cela signifie
La conclusion finale de MicroTech est précise : dans les limites du modèle de menace convenu, de la liste des tâches, des outils et du temps imparti, l’auditeur indépendant n’a pas réussi à contourner les mécanismes de protection de GuardDo Pixel examinés.
L'évaluation a révélé ce qui suit :
- le contenu de l’espace caché n’a été extrait ni par des méthodes logiques ni par des méthodes physiques ;
- aucun signe de l’espace caché n’a été trouvé dans le profil ordinaire ni dans le trafic réseau ;
- les données n’ont pas pu être récupérées après l’effacement d’urgence ;
- aucun mot de passe maître ni mécanisme de récupération caché permettant de contourner l’authentification normale n’a été identifié.
Pour GuardDo, ce résultat est plus qu’un nouveau test interne. C’est le premier résultat d’une vérification indépendante de GuardDo Pixel que nous pouvons rendre public.
Aucune promesse marketing d’« invulnérabilité absolue »
Il reste un point que nous tenons à préciser ouvertement.
Ni GuardDo ni MicroTech n’affirment qu’il existe un appareil « absolument invulnérable ». Le rapport ne tire pas cette conclusion.
MicroTech souligne expressément que le résultat s’applique à une version précise du firmware, à la configuration de l’appareil, au modèle de menace convenu, aux outils utilisés et au périmètre des travaux. Toute modification du firmware, de la plateforme matérielle ou du modèle de menace exige une nouvelle évaluation.
Étaient exclus du périmètre de cet audit l’ingénierie sociale et le phishing, les attaques contre la chaîne d’approvisionnement, les attaques via l’infrastructure cellulaire, la recherche de vulnérabilités zero-day dans la plateforme Android/Pixel sous-jacente en dehors des personnalisations de GuardDo, ainsi qu’une revue complète du code de l’ensemble du firmware.
À notre avis, les affirmations de sécurité doivent être présentées ainsi : non pas « faites-nous confiance », mais un modèle de menace précis, des méthodes de test précises et un résultat précis.
Pendant deux ans, nous avons parlé de la technologie. Nous disposons maintenant d’une confirmation publique
Depuis que GuardDo Pixel existe en tant que produit, nous le développons autour d’une idée simple : les utilisateurs doivent contrôler leurs propres données.
Pas GuardDo. Pas le fabricant du smartphone. Pas un tiers. L’utilisateur.
Jusqu’à aujourd’hui, une grande partie des éléments montrant le comportement de GuardDoOS face à une véritable analyse forensique restait dans des laboratoires fermés et des études privées réalisées pour nos clients.
Aujourd'hui, l'un de ces résultats est rendu public pour la première fois.
Six appareils. Près de quatre mois et demi de tests. Extraction physique et logique. NAND. JTAG/EDL. Chip-off. Analyse de la RAM. Interception du trafic réseau. Examen des journaux, de la télémétrie et des mécanismes de récupération et d’authentification.
Quatre affirmations examinées. Quatre résultats : PASSED.
Cela ne signifie pas que le travail est terminé. Au contraire, GuardDoOS continue d’évoluer, et les méthodes utilisées pour l’évaluer de manière indépendante doivent elles aussi évoluer.
Mais nous pouvons maintenant répondre publiquement à la question : « Quelqu’un l’a-t-il vérifié de manière indépendante ? » Oui.
Et à la question « L’audit a-t-il obtenu des données cachées, détecté l’espace caché, récupéré des données après l’effacement d’urgence ou trouvé un mot de passe maître ? », la réponse consignée dans le rapport de MicroTech est : non.
L’audit s’est déroulé du 10 mai au 20 septembre 2026. MicroTech BG a émis le rapport le 27 septembre 2026 ; son numéro est 58690-38598.
GuardDo Pixel. Protégez vos secrets.
Site web du cabinet d’audit :MicroTech BG
Langue du document: anglais