
Durante sus dos años de existencia, GuardDo Pixel ha sido sometido a numerosas pruebas independientes en laboratorios especializados y en laboratorios privados de nuestros clientes, incluidas instalaciones cerradas a las que no pueden acceder personas ajenas.
Sin embargo, los resultados de esas pruebas no se habían hecho públicos. En algunos casos, los informes pertenecían a los clientes; en otros, solo se facilitaban a las partes interesadas. Por razones comprensibles, no podíamos publicar ni los documentos ni los detalles de esos estudios.
Al mismo tiempo, la comunidad y los clientes de GuardDo nos seguían haciendo la misma petición: «Muéstrennos una auditoría independiente cuyos resultados puedan verificarse y publicarse».
Por ello recurrimos a la empresa europea MicroTech BG para realizar una auditoría independiente de seguridad de la información de GuardDo Pixel, con un objetivo esencial: obtener un resultado que pudiera hacerse público por primera vez.
La evaluación ha concluido.
Hoy presentamos por primera vez una auditoría independiente de las principales afirmaciones sobre el anonimato, la protección de datos y las funciones de GuardDoOS, el sistema operativo de GuardDo Pixel.
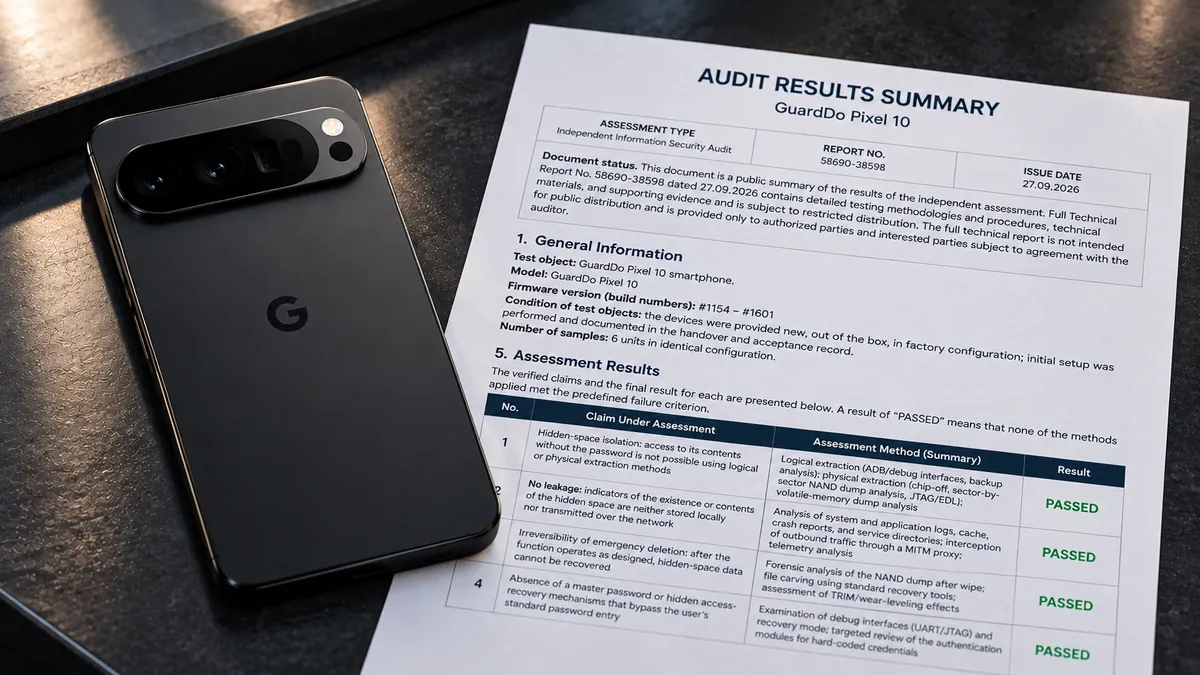
La auditoría independiente se llevó a cabo del 10 de mayo al 20 de septiembre de 2026. MicroTech BG emitió su informe final el 27 de septiembre de 2026, con el número 58690-38598. La evaluación abarcó seis dispositivos GuardDo Pixel 10 nuevos con configuraciones idénticas y versiones de firmware #1580–#1601.
Qué se evaluó
Deliberadamente, no pedimos al auditor que realizara una «prueba de seguridad» abstracta del teléfono. Esa expresión dice muy poco: una sola prueba no puede demostrar que un dispositivo sea absolutamente seguro frente a todos los ataques existentes y futuros.
En su lugar, MicroTech verificó cuatro afirmaciones concretas de GuardDo sobre los mecanismos de GuardDoOS:
- ¿Se puede acceder al espacio oculto sin su contraseña?
- ¿Se puede detectar la existencia del espacio oculto, o rastros de su contenido?
- ¿Pueden recuperarse los datos después de que se active la función de eliminación de emergencia?
- ¿Hay una contraseña maestra, mecanismo de recuperación oculto u otra forma indocumentada de acceder a los datos sin la contraseña del usuario?
Estas cuatro afirmaciones fueron objeto de la evaluación independiente.
Un adversario con capacidades muy superiores a las de un usuario común
La auditoría contempló un escenario en el que el dispositivo cae en manos de un especialista con amplias capacidades técnicas.
Según el modelo de amenazas acordado, el adversario podía tener acceso físico a un smartphone apagado o a un dispositivo encendido pero bloqueado. No conocería la contraseña del espacio oculto.
El modelo también incluía herramientas profesionales de análisis forense como Cellebrite, MSAB y GrayKey; equipos y programadores JTAG/EDL y chip-off; y la capacidad de interceptar el tráfico de red saliente del smartphone. Un escenario separado examinó si funciones ocultas podían permitir que un desarrollador de GuardDo accediera al contenido del dispositivo.
En otras palabras, la pregunta no era si una persona común podía abrir el espacio oculto. La prueba examinó si los datos protegidos podían extraerse o detectarse con acceso físico al dispositivo y herramientas especializadas de análisis forense digital.
Cómo se llevó a cabo la evaluación
MicroTech utilizó elementos de las metodologías reconocidas OWASP MASTG y NIST SP 800-101.
Cada acción fue documentada con su fecha, la herramienta utilizada y su versión, y el resultado, manteniendo la cadena de custodia.
Antes de comenzar las pruebas, se colocó en el espacio oculto de cada dispositivo un conjunto de datos acordado con marcadores de identificación únicos. Esto evitaba una interpretación subjetiva del resultado: si se hubiera obtenido o recuperado alguna parte de esos datos mediante los métodos previstos, se habría registrado en los resultados.
Por eso el resultado de la auditoría es especialmente importante para nosotros.
4 de 4 — PASSED
GuardDo Pixel obtuvo el resultado «PASSED» en las cuatro afirmaciones evaluadas.
1. No se pudo extraer el espacio oculto
MicroTech intentó obtener el contenido del espacio oculto mediante métodos lógicos y físicos.
La evaluación abarcó ADB e interfaces de depuración, copias de seguridad, chip-off, análisis sector por sector de un volcado NAND, JTAG/EDL y análisis de un volcado de RAM.
Resultado: PASSED. No se pudo obtener el contenido del espacio oculto.
2. No se pudieron detectar rastros del espacio oculto
El espacio protegido no solo debe ser inaccesible; según el mecanismo evaluado, tampoco debe revelar su existencia mediante rastros en el entorno habitual del teléfono o en el tráfico de red.
Por ello, los especialistas analizaron registros del sistema y las aplicaciones, caché, informes de fallos, directorios de servicio y telemetría. El tráfico saliente se interceptó mediante un proxy MITM.
Resultado: PASSED. No se encontraron signos de la existencia o contenido del espacio oculto en las pruebas realizadas.
3. No se pudieron recuperar los datos borrados
La siguiente prueba se centró en una de las funciones más críticas de GuardDoOS: el borrado de emergencia.
Tras activar normalmente la función de borrado de emergencia, los especialistas obtuvieron un volcado NAND e intentaron recuperar datos mediante análisis forense y herramientas estándar de recuperación por firmas de archivos (file carving). También evaluaron los efectos de TRIM y la nivelación del desgaste.
Resultado: PASSED. Los datos del espacio oculto no pudieron recuperarse después de que se activara la función de eliminación de emergencia.
4. No se encontró ninguna contraseña maestra ni método oculto de recuperación del acceso
Este punto es fundamental para nosotros. La seguridad pierde su sentido si existe una segunda clave en algún lugar: una contraseña maestra, un mecanismo oculto de recuperación, credenciales integradas en el código u otro mecanismo capaz de eludir la contraseña del propietario.
MicroTech examinó UART/JTAG y el modo de recuperación, y comprobó específicamente si el módulo de autenticación contenía credenciales integradas en el código.
Resultado: PASSED. En el alcance de la evaluación no se identificaron formas de acceder a los datos sin introducir la contraseña por el procedimiento habitual.
Qué significa este resultado
La conclusión final de MicroTech es concreta: dentro del modelo de amenazas, la lista de tareas, las herramientas y el tiempo acordados, el auditor independiente no logró superar los mecanismos de protección de GuardDo Pixel examinados.
En la evaluación se determinó que:
- el contenido del espacio oculto no fue extraído por métodos lógicos o físicos;
- no se encontraron señales del espacio oculto en el perfil ordinario o tráfico de red;
- no se pudieron recuperar datos después del borrado de emergencia;
- no se identificó ninguna contraseña maestra o mecanismo de recuperación oculto para evitar la autenticación normal.
Para GuardDo, esto es más que otra prueba interna. Es el primer resultado de una evaluación independiente de GuardDo Pixel que podemos mostrar públicamente.
Sin afirmaciones publicitarias de «invulnerabilidad absoluta»
Hay otro punto que consideramos importante expresar con claridad.
Ni GuardDo ni MicroTech afirman que exista un dispositivo «absolutamente invulnerable». El informe no llega a esa conclusión.
MicroTech subraya expresamente que el resultado se aplica a una versión concreta del firmware, una configuración del dispositivo, el modelo de amenazas acordado, las herramientas utilizadas y el alcance del trabajo. Un cambio en el firmware, la plataforma de hardware o el modelo de amenazas requiere una nueva evaluación.
Quedaron fuera del alcance de esta auditoría la ingeniería social y el phishing, los ataques a la cadena de suministro, los ataques a través de la infraestructura celular, la búsqueda de vulnerabilidades de día cero en la plataforma Android/Pixel subyacente fuera de las personalizaciones de GuardDo y una revisión completa del código de todo el firmware.
En nuestra opinión, así deben presentarse las afirmaciones de seguridad: no «confíen en nosotros», sino un modelo de amenazas concreto, métodos de prueba concretos y un resultado concreto.
Durante dos años hemos hablado de la tecnología. Ahora hay una confirmación pública
Desde que GuardDo Pixel se convirtió en un producto, lo hemos desarrollado en torno a una idea sencilla: los usuarios deben controlar sus propios datos.
No GuardDo. No el fabricante del smartphone. No un tercero. El usuario.
Hasta hoy, buena parte de las pruebas sobre el comportamiento de GuardDoOS en análisis forenses reales permanecía en laboratorios cerrados y en estudios privados de nuestros clientes.
Ahora uno de esos resultados se hace público por primera vez.
Seis dispositivos. Casi cuatro meses y medio de pruebas. Extracción física y lógica. NAND. JTAG/EDL. Chip-off. Análisis de RAM. Intercepción de tráfico de redes. Examen de registros, telemetría, recuperación y mecanismos de autenticación.
Cuatro afirmaciones evaluadas. Cuatro resultados: PASSED.
Esto no significa que el trabajo esté terminado. Al contrario, GuardDoOS sigue evolucionando, y los métodos utilizados para evaluarlo independientemente también deberían evolucionar.
Pero ahora tenemos una respuesta pública a la pregunta «¿Alguien ha comprobado esto de forma independiente?»: sí.
Y a la pregunta «¿La auditoría obtuvo datos ocultos, detectó el espacio oculto, recuperó datos después del borrado de emergencia o encontró una contraseña maestra?», la respuesta registrada en el informe de MicroTech es: no.
La auditoría se llevó a cabo del 10 de mayo al 20 de septiembre de 2026. MicroTech BG emitió el informe el 27 de septiembre de 2026; su número es 58690-38598.
GuardDo Pixel. Protege tus secretos.
Sitio web de la empresa auditora: MicroTech BG
Idioma del documento: inglés