
GuardDo Pixel wurde in den zwei Jahren seines Bestehens vielfach unabhängig geprüft: in spezialisierten Laboren und in privaten Laboren unserer Kunden, darunter auch geschlossene Einrichtungen, zu denen Außenstehende keinen Zugang haben.
Diese Ergebnisse blieben jedoch privat. In einigen Fällen gehörten die Berichte Kunden, in anderen wurden sie nur interessierten Parteien zur Verfügung gestellt. Aus verständlichen Gründen konnten wir weder die Dokumente noch Einzelheiten dieser Studien veröffentlichen.
Gleichzeitig hörten wir von der GuardDo-Community und unseren Kunden immer wieder dieselbe Bitte: „Zeigen Sie uns ein unabhängiges Audit, dessen Ergebnisse überprüft und veröffentlicht werden können.“
Wir wandten uns daher an das europäische Unternehmen MicroTech BG, um ein unabhängiges Informationssicherheitsaudit von GuardDo Pixel durchzuführen. Das wesentliche Ziel war ein Ergebnis, das erstmals veröffentlicht werden konnte.
Die Bewertung ist abgeschlossen.
Heute präsentieren wir erstmals öffentlich ein unabhängiges Audit der zentralen Aussagen zu Anonymität, Datenschutz und den Funktionen von GuardDoOS, dem Betriebssystem von GuardDo Pixel.
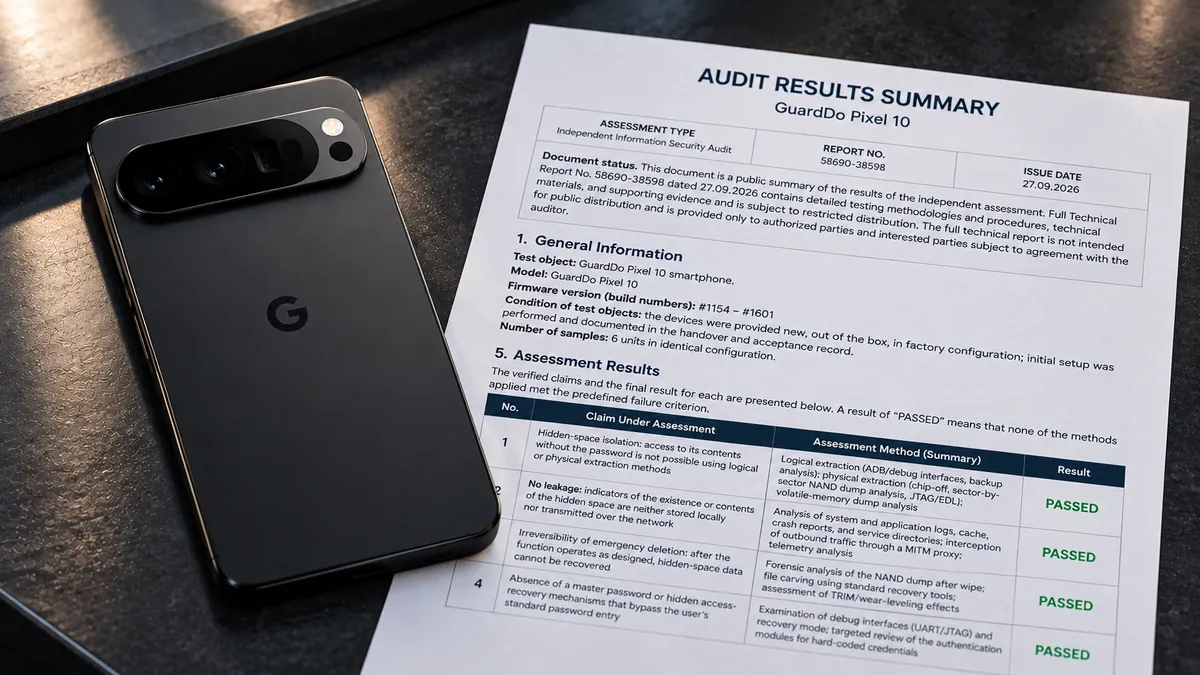
Das unabhängige Audit fand vom 10. Mai bis zum 20. September 2026 statt. MicroTech BG stellte den Abschlussbericht am 27. September 2026 unter der Berichtsnummer 58690-38598 aus. Die Bewertung umfasste sechs neue GuardDo Pixel 10 mit identischen Konfigurationen und Firmwareversionen #1580–#1601.
Was wurde getestet
Wir haben den Auditor absichtlich nicht gebeten, eine abstrakte "Sicherheitsprüfung" des Telefons durchzuführen. Diese Formulierung sagt sehr wenig aus: Ein einziger Test kann nicht beweisen, dass ein Gerät absolut sicher gegen jeden bestehenden und zukünftigen Angriff ist.
Stattdessen prüfte MicroTech vier konkrete Aussagen von GuardDo zu den Mechanismen von GuardDoOS:
- Kann auf den versteckten Raum ohne sein Passwort zugegriffen werden?
- Kann die Existenz des verborgenen Raumes oder Spuren seines Inhalts entdeckt werden?
- Können Daten nach dem Auslösen der Notfall-Löschfunktion wiederhergestellt werden?
- Gibt es ein Master-Passwort, einen versteckten Wiederherstellungsmechanismus oder eine andere undokumentierte Möglichkeit, ohne das Passwort des Benutzers auf Daten zuzugreifen?
Diese vier Aussagen waren Gegenstand der unabhängigen Bewertung.
Das Bedrohungsmodell ging weit über einen gewöhnlichen Benutzer hinaus
Das Audit betrachtete ein Szenario, in dem das Gerät in die Hände eines Spezialisten mit weitreichenden technischen Möglichkeiten gelangt.
Im vereinbarten Bedrohungsmodell konnte der Angreifer physischen Zugriff auf ein ausgeschaltetes Smartphone oder ein eingeschaltetes, aber gesperrtes Gerät haben. Das Passwort des verborgenen Bereichs wäre ihm nicht bekannt.
Das Modell umfasste außerdem professionelle Forensik-Suiten wie Cellebrite, MSAB und GrayKey, JTAG/EDL- und Chip-off-Geräte sowie Programmiergeräte und die Möglichkeit, den ausgehenden Netzwerkverkehr des Smartphones abzufangen. Ein separates Szenario untersuchte, ob versteckte Funktionen einem GuardDo-Entwickler Zugriff auf die Geräteinhalte ermöglichen könnten.
Die Frage war also nicht, ob eine gewöhnliche Person den verborgenen Bereich öffnen könnte. Geprüft wurde, ob sich geschützte Daten bei physischem Zugriff auf das Gerät mit spezialisierten digitalen Forensik-Werkzeugen auslesen oder erkennen lassen.
Wie die Bewertung durchgeführt wurde
MicroTech verwendete Elemente der anerkannten Methoden OWASP MASTG und NIST SP 800-101.
Jeder Schritt wurde mit Datum, verwendetem Werkzeug und dessen Version sowie dem Ergebnis dokumentiert; die Verwahrkette blieb erhalten.
Vor Beginn der Prüfung wurde in den verborgenen Bereich jedes Geräts ein vereinbarter Testdatensatz mit eindeutigen Markern eingebracht. So konnte das Ergebnis nicht subjektiv ausgelegt werden: Wären auch nur Teile der Testdaten mit den vorgesehenen Methoden gewonnen oder wiederhergestellt worden, wäre dies im Prüfergebnis festgehalten worden.
Deshalb ist uns das Prüfungsergebnis so wichtig.
4 von 4 — PASSED
GuardDo Pixel erhielt für alle vier geprüften Aussagen das Ergebnis „PASSED“.
1. Der Inhalt des verborgenen Bereichs konnte nicht extrahiert werden
MicroTech versuchte, die Inhalte des verborgenen Bereichs mit logischen und physischen Methoden zu gewinnen.
Die Bewertung umfasste ADB- und Debugging-Schnittstellen, Backups, Chip-off, die sektorweise Analyse eines NAND-Dumps, JTAG/EDL und die Analyse eines RAM-Dumps.
Ergebnis: PASSED. Der Inhalt des verborgenen Bereichs konnte nicht ausgelesen werden.
2. Es konnten keine Spuren des verborgenen Bereichs erkannt werden
Der geschützte Bereich muss nicht nur unzugänglich sein. Nach dem beschriebenen Mechanismus sollte er sich auch nicht durch Spuren in der gewöhnlichen Telefonumgebung oder im Netzwerkverkehr verraten.
Die Spezialisten analysierten daher System- und Anwendungsprotokolle, Cache, Absturzberichte, Dienstverzeichnisse und Telemetrie. Der ausgehende Datenverkehr wurde über einen MITM-Proxy abgefangen.
Ergebnis: PASSED. In den durchgeführten Tests wurden keine Anzeichen für die Existenz oder den Inhalt des versteckten Raums gefunden.
3. Gelöschte Daten konnten nicht wiederhergestellt werden
Der nächste Test betraf eine der wichtigsten Funktionen von GuardDoOS: die Notfalllöschung.
Nach dem regulären Auslösen der Notfalllöschung erstellten die Spezialisten einen NAND-Dump und versuchten, Daten durch forensische Analyse und übliche File-Carving-Werkzeuge wiederherzustellen. Sie bewerteten auch die Auswirkungen von TRIM und Wear Leveling.
Ergebnis: PASSED. Daten aus dem versteckten Raum konnten nicht wiederhergestellt werden, nachdem die Notfall-Löschfunktion ausgelöst wurde.
4. Es wurden weder ein Master-Passwort noch eine versteckte Methode zur Wiederherstellung des Zugriffs gefunden
Dieser Punkt ist für uns grundlegend. Sicherheit verliert ihren Sinn, wenn irgendwo ein zweiter Schlüssel existiert: ein Master-Passwort, eine versteckte Wiederherstellung, fest im Code hinterlegte Zugangsdaten oder ein anderer Mechanismus, der das Passwort des Besitzers umgehen kann.
MicroTech untersuchte UART/JTAG und den Wiederherstellungsmodus und prüfte das Authentifizierungsmodul gezielt auf fest im Code hinterlegte Zugangsdaten.
Ergebnis: PASSED. Im Rahmen der Bewertung wurden keine Zugriffsmethoden identifiziert, die den normalen Passworteingabeprozess umgehen.
Was das bedeutet
Die abschließende Aussage von MicroTech ist konkret: Innerhalb des vereinbarten Bedrohungsmodells, der Aufgabenliste, der Werkzeuge und der vorgesehenen Zeit konnte der unabhängige Auditor die untersuchten Schutzmechanismen von GuardDo Pixel nicht überwinden.
Die Bewertung ergab, dass
- der Inhalt des verborgenen Bereichs wurde weder durch logische noch durch physische Methoden ausgelesen;
- im gewöhnlichen Profil oder im Netzwerkverkehr wurden keine Anzeichen des verborgenen Bereichs gefunden;
- Daten konnten nach der Notfalllöschung nicht wiederhergestellt werden;
- Es wurde kein Master-Passwort oder versteckter Wiederherstellungsmechanismus zur Umgehung der normalen Authentifizierung identifiziert.
Für GuardDo ist das mehr als ein weiterer interner Test. Es ist das erste unabhängige Testergebnis für GuardDo Pixel, das wir öffentlich zeigen können.
Keine Werbeaussage über „absolute Unverwundbarkeit“
Ein weiterer Punkt ist uns wichtig, den wir offen ansprechen möchten.
Weder GuardDo noch MicroTech behaupten, dass es ein „absolut unverwundbares“ Gerät gibt. Der Bericht zieht keine solche Schlussfolgerung.
MicroTech betont ausdrücklich, dass das Ergebnis für eine bestimmte Firmwareversion, Gerätekonfiguration, das vereinbarte Bedrohungsmodell, die verwendeten Werkzeuge und den Arbeitsumfang gilt. Eine Änderung der Firmware, der Hardwareplattform oder des Bedrohungsmodells erfordert eine neue Bewertung.
Außerhalb des Auditumfangs lagen Social Engineering und Phishing, Angriffe auf die Lieferkette, Angriffe über die Mobilfunkinfrastruktur, die Suche nach Zero-Day-Schwachstellen der zugrunde liegenden Android/Pixel-Plattform außerhalb der GuardDo-Anpassungen sowie eine vollständige Codeprüfung der gesamten Firmware.
So sollten Sicherheitsaussagen aus unserer Sicht präsentiert werden: nicht „Vertrauen Sie uns“, sondern ein konkretes Bedrohungsmodell, konkrete Testmethoden und ein konkretes Ergebnis.
Seit zwei Jahren sprechen wir über die Technologie. Jetzt gibt es öffentliche Bestätigung
Seit GuardDo Pixel als Produkt existiert, entwickeln wir es nach einem einfachen Grundsatz: Nutzer sollen ihre eigenen Daten kontrollieren.
Nicht GuardDo. Nicht der Smartphone-Hersteller. Kein Dritter. Der Nutzer.
Bis heute blieben viele Nachweise darüber, wie sich GuardDoOS bei echten forensischen Untersuchungen verhält, in geschlossenen Laboren und privaten Studien für unsere Kunden.
Jetzt wird eines dieser Ergebnisse zum ersten Mal veröffentlicht.
Sechs Geräte. Fast viereinhalb Monate Test. Physikalische und logische Extraktion. NAND. JTAG/EDL. Chip-off. RAM-Analyse. Abhören des Netzverkehrs. Prüfung von Protokollen, Telemetrie, Wiederherstellung und Authentifizierungsmechanismen.
Vier geprüfte Aussagen. Vier Ergebnisse: PASSED.
Das bedeutet nicht, dass die Arbeit abgeschlossen ist. Im Gegenteil: GuardDoOS entwickelt sich weiter, und die Methoden seiner unabhängigen Prüfung sollten sich ebenfalls weiterentwickeln.
Aber wir haben jetzt eine öffentliche Antwort auf die Frage: "Hat jemand das unabhängig überprüft?" Ja.
Und auf die Frage „Hat das Audit verborgene Daten gewonnen, den verborgenen Bereich erkannt, Daten nach der Notfalllöschung wiederhergestellt oder ein Master-Passwort gefunden?“ lautet die im MicroTech-Bericht dokumentierte Antwort: Nein.
Das Audit fand vom 10. Mai bis zum 20. September 2026 statt. MicroTech BG stellte den Bericht am 27. September 2026 aus; seine Nummer lautet 58690-38598.
GuardDo Pixel. Schütze deine Geheimnisse.
Website des Prüfunternehmens:MicroTech BG
Dokumentsprache: Englisch