
خلال عامين من وجوده، خضع GuardDo Pixel لعدد كبير من الاختبارات المستقلة في مختبرات متخصصة ومختبرات خاصة بعملائنا، بما فيها مرافق مغلقة لا يمكن لغير المصرح لهم دخولها.
غير أن هذه النتائج ظلت خاصة. وفي بعض الحالات، تعود التقارير إلى العملاء؛ وفي حالات أخرى، لم تقدم إلا إلى الأطراف المعنية. ولأسباب مفهومة، لا يمكننا نشر الوثائق ولا تفاصيل تلك الدراسات.
وفي الوقت نفسه، تكرر طلب مجتمع GuardDo وعملائنا: «أرونا تدقيقًا مستقلًا يمكن التحقق من نتائجه ونشرها».
لذلك تواصلنا مع شركة MicroTech BG الأوروبية لإجراء تدقيق مستقل لأمن المعلومات في GuardDo Pixel، بهدف أساسي واحد: الحصول على نتيجة يمكن نشرها للمرة الأولى.
وقد اكتمل التقييم.
اليوم، وللمرة الأولى، ننشر تدقيقًا مستقلًا للادعاءات الرئيسية المتعلقة بإخفاء الهوية وحماية البيانات وميزات GuardDoOS، نظام التشغيل المستخدم في GuardDo Pixel.
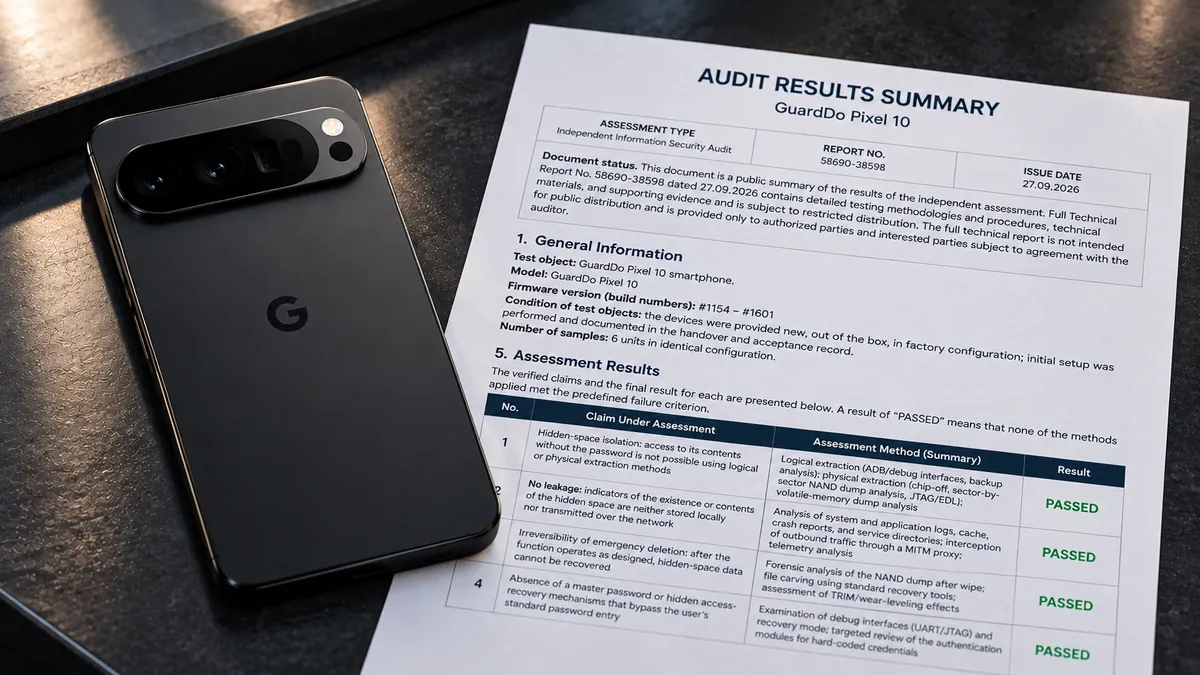
أُجري التدقيق المستقل من 10 مايو إلى 20 سبتمبر 2026. وأصدرت MicroTech BG تقريرها النهائي في 27 سبتمبر 2026 برقم 58690-38598. شمل التقييم ستة أجهزة GuardDo Pixel 10 جديدة ذات إعدادات متطابقة وإصدارات البرمجيات الثابتة #1580–#1601.
ما تم اختباره
تعمدنا ألا نطلب من المدقق إجراء «فحص أمني» مبهم للهاتف. فهذه العبارة لا تعني الكثير: لا يمكن لاختبار واحد إثبات أن جهازًا آمن تمامًا من جميع الهجمات الحالية والمستقبلية.
بدلًا من ذلك، اختبرت MicroTech أربعة ادعاءات محددة قدمتها GuardDo بشأن آليات GuardDoOS:
- هل يمكن الوصول إلى الفضاء الخفي بدون كلمة سر؟
- هل يمكن اكتشاف وجود الفضاء الخفي أو آثار محتوياته؟
- هل يمكن استعادة البيانات بعد تفعيل وظيفة الحذف الطارئ؟
- هل هناك كلمة سر رئيسية، آلية للتعافي الخفي، أو أي طريقة أخرى غير موثقة للوصول إلى البيانات دون كلمة السر الخاصة بالمستعمل؟
كانت هذه الادعاءات الأربعة موضوع التقييم المستقل.
لم يكن المهاجم مجرد مستخدم عادي
تناول التدقيق سيناريو يقع فيه الجهاز بيد متخصص ذي قدرات تقنية متقدمة.
وفق نموذج التهديد المتفق عليه، قد يكون للمهاجم وصول مادي إلى هاتف ذكي مطفأ، أو إلى جهاز قيد التشغيل لكنه مقفل. ولا يعرف المهاجم كلمة مرور المساحة المخفية.
شمل النموذج أيضًا حزم أدوات احترافية للأدلة الجنائية الرقمية مثل Cellebrite وMSAB وGrayKey؛ ومعدات JTAG/EDL واستخراج الشرائح (chip-off) وأجهزة برمجتها؛ والقدرة على اعتراض حركة الشبكة الصادرة من الهاتف. وفحص سيناريو منفصل ما إذا كانت قدرات خفية قد تتيح لمطور لدى GuardDo الوصول إلى محتويات الجهاز.
بعبارة أخرى، لم يكن السؤال ما إذا كان شخص عادي يستطيع فتح المساحة المخفية. بل فحص الاختبار إمكانية استخراج البيانات المحمية أو اكتشافها باستخدام الوصول المادي إلى الجهاز وأدوات متخصصة للأدلة الجنائية الرقمية.
كيف أُجري التقييم
استخدمت MicroTech عناصر من منهجيتي OWASP MASTG وNIST SP 800-101 المعترف بهما.
وُثّق كل إجراء مع تاريخه والأداة المستخدمة وإصدارها والنتيجة، مع الحفاظ على سلسلة حيازة الأدلة.
قبل بدء الاختبار، وُضعت في المساحة المخفية لكل جهاز مجموعة بيانات اختبار متفق عليها تحمل علامات تعريف فريدة. لذلك لا يمكن تفسير النتيجة بصورة ذاتية: إذا أمكن الحصول على أي جزء من بيانات الاختبار أو استعادته بالطرق المحددة، لكان ذلك قد سُجل في نتائج الاختبار.
لهذا تهمنا نتيجة التدقيق كثيرًا.
4 من أصل 4 — اجتازت الاختبار
حصل GuardDo Pixel على نتيجة «اجتاز الاختبار» لجميع الادعاءات الأربعة محل التقييم.
1. تعذر استخراج محتويات المساحة المخفية
حاولت MicroTech الحصول على محتويات المساحة المخفية بطرق منطقية ومادية.
شمل التقييم ADB وواجهات تصحيح الأخطاء، والنسخ الاحتياطية، واستخراج الشرائح (chip-off)، وتحليل صورة ذاكرة NAND قطاعًا بقطاع، وJTAG/EDL، وتحليل صورة ذاكرة RAM.
النتيجة: اجتاز الاختبار. تعذر الحصول على محتويات المساحة المخفية.
2. لم يُعثر على آثار للمساحة المخفية
لا يكفي أن تكون المساحة المحمية غير قابلة للوصول؛ فوفق الآلية المعلنة، ينبغي ألا تكشف آثارها في البيئة العادية للهاتف أو في حركة الشبكة عن وجودها.
لذلك حلل المتخصصون سجلات النظام والتطبيقات، وذاكرة التخزين المؤقت، وتقارير الأعطال، ومجلدات الخدمات، وبيانات القياس عن بُعد. واعترضوا حركة الشبكة الصادرة عبر وكيل MITM.
النتيجة: اجتاز الاختبار. لم تُرصد أي علامات على وجود المساحة المخفية أو محتوياتها في الاختبارات التي أُجريت.
3. تعذر استعادة البيانات المحذوفة
تناول الاختبار التالي إحدى أهم وظائف GuardDoOS: الحذف الطارئ.
بعد تفعيل وظيفة الحذف الطارئ بالطريقة المعتادة، حصل المتخصصون على صورة لذاكرة NAND وحاولوا استعادة البيانات باستخدام التحليل الجنائي الرقمي وأدوات استعادة الملفات من البيانات الخام (file carving). كما قيّموا آثار TRIM وتسوية تآكل الذاكرة.
النتيجة: اجتاز الاختبار. تعذر استعادة بيانات المساحة المخفية بعد تفعيل وظيفة الحذف الطارئ.
4. لم يعثر على أي كلمة مرور رئيسية أو طريقة مخفية لاسترداد الدخول
هذه نقطة جوهرية لنا. يفقد الأمن معناه إذا وُجد مفتاح ثانٍ في مكان ما: كلمة مرور رئيسية، أو استرداد خفي، أو بيانات اعتماد مضمنة في الشفرة، أو آلية أخرى تتجاوز كلمة مرور المالك.
فحصت MicroTech واجهات UART/JTAG ووضع الاسترداد، ودققت تحديدًا في وحدة المصادقة بحثًا عن بيانات اعتماد مضمنة في الشفرة.
النتيجة: اجتاز الاختبار. لم تُكتشف، ضمن نطاق التقييم، أي طرق وصول تتجاوز عملية إدخال كلمة المرور المعتادة.
ما يعنيه هذا
استنتاج MicroTech النهائي محدد: ضمن نموذج التهديد وقائمة المهام والأدوات والوقت المتفق عليها، لم يتمكن المدقق المستقل من تجاوز آليات حماية GuardDo Pixel محل التقييم.
وخلص التقييم إلى ما يلي:
- لم تُستخرج محتويات المساحة المخفية بطرق منطقية أو مادية؛
- لم تُرصد علامات على المساحة المخفية في ملف المستخدم العادي أو حركة الشبكة؛
- لم تُستعد البيانات بعد الحذف الطارئ؛
- ولم يتم تحديد أي كلمة مرور رئيسية أو آلية استرداد مخفية لتجاوز التوثيق العادي.
بالنسبة إلى GuardDo، هذه ليست مجرد تجربة داخلية أخرى، بل أول نتيجة تدقيق مستقل لـ GuardDo Pixel يمكننا عرضها علنًا.
لا ادعاء تسويقي بـ«الحصانة المطلقة»
هناك نقطة أخرى نرى أنه من المهم توضيحها علنًا.
لا تدّعي GuardDo ولا MicroTech وجود جهاز «محصّن تمامًا من الاختراق». ولا يتوصل التقرير إلى مثل هذا الاستنتاج.
تؤكد MicroTech أن النتيجة تنطبق على إصدار محدد من البرمجيات الثابتة، وإعداد الجهاز، ونموذج التهديد المتفق عليه، والأدوات المستخدمة، ونطاق العمل. ويتطلب تغيير البرمجيات الثابتة أو منصة الأجهزة أو توسيع نموذج التهديد إجراء تقييم جديد.
كانت الهندسة الاجتماعية والتصيد الاحتيالي، وهجمات سلسلة التوريد، والهجمات عبر البنية التحتية الخلوية، والبحث عن ثغرات يوم الصفر في منصة Android/Pixel الأساسية خارج تعديلات GuardDo، والمراجعة الكاملة لشفرة جميع البرمجيات الثابتة، خارج نطاق هذا التدقيق.
وهذه هي الطريقة التي ينبغي بها تقديم المطالبات الأمنية، في رأينا: لا " ثق بنا " ، بل نموذج محدد للتهديد، وأساليب اختبار محددة، ونتائج محددة.
تحدثنا عن التقنية لمدة عامين. الآن أصبح لدينا تأكيد علني
منذ ظهور GuardDo Pixel، بنينا المنتج حول فكرة بسيطة: يجب أن يتحكم المستخدم في بياناته.
ليس GuardDo، ولا الشركة المصنعة للهاتف، ولا أي طرف ثالث، بل المستخدم نفسه.
حتى اليوم، ظل كثير من الأدلة على سلوك GuardDoOS أثناء الفحص الجنائي الرقمي الفعلي داخل مختبرات مغلقة ودراسات خاصة أُجريت لعملائنا.
والآن تُنشر إحدى هذه النتائج للمرة الأولى.
ستة أجهزة. قرابة أربعة أشهر ونصف من الاختبارات. استخراج مادي ومنطقي. NAND. JTAG/EDL. استخراج الشرائح (chip-off). تحليل RAM. اعتراض حركة الشبكة. فحص السجلات والقياس عن بُعد ووضع الاسترداد وآليات المصادقة.
أربعة ادعاءات محل التقييم. أربع نتائج: اجتازت الاختبار.
هذا لا يعني أن العمل قد انتهى. على العكس، يواصل GuardDoOS التطور، ويجب أن تتطور معه طرق تقييمه المستقل.
ولكن لدينا الآن إجابة عامة على السؤال، " هل دقق أي شخص في هذا الأمر بصورة مستقلة؟ " نعم.
أما سؤال «هل حصل التدقيق على بيانات مخفية، أو اكتشف المساحة المخفية، أو استعاد البيانات بعد الحذف الطارئ، أو وجد كلمة مرور رئيسية؟» فالإجابة المسجلة في تقرير MicroTech هي: لا.
أُجري التدقيق من 10 مايو إلى 20 سبتمبر 2026. وأصدرت MicroTech BG التقرير في 27 سبتمبر 2026؛ ورقم التقرير هو 58690-38598.
GuardDo Pixel. احمِ أسرارك.
موقع شركة التدقيق الأمني:MicroTech BG
لغة الوثيقة: الإنكليزية